
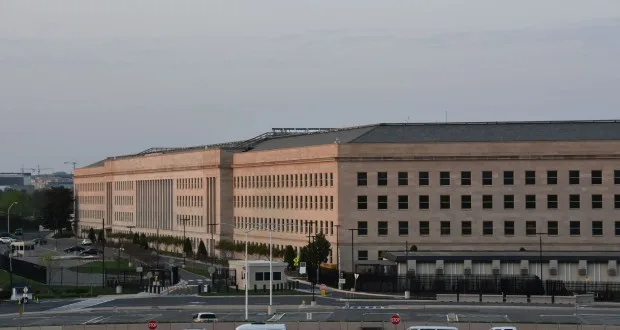
وزارت دفاع ایالات متحده آمریکا با یک بحران امنیتی شدید مواجه شده است. هویت میلیونها نفر از افرادی که به این نهاد مرتبط هستند، شامل نام، شماره تامین اجتماعی و تاریخچه خدمت، طی یک حمله سایبری که چندین ماه به طول انجامید، به سرقت رفته است. این نشت اطلاعات نظامی از طریق یک سیستم اشتراکگذاری فایل آسیبپذیر در «مرکز دادههای نیروی انسانی دفاعی» (DMDC) صورت گرفته است. تحقیقات ابتدایی نشان میدهد که مهاجمان برای مدت طولانی به دادههای حساس و بدون رمزگذاری دسترسی داشتهاند.
جزئیات هک پنتاگون و اطلاعات فاش شده
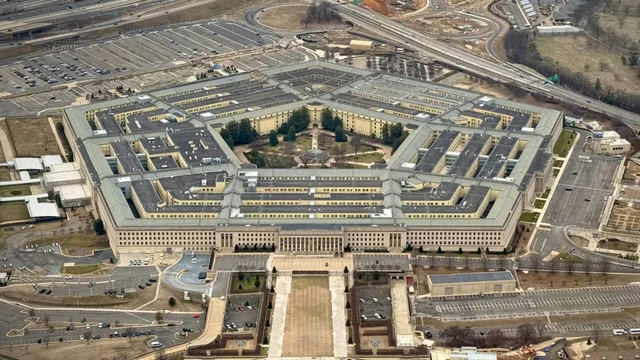
در یک حمله سایبری پنهان که ماهها به درازا کشید، اطلاعات شناسایی شخصی (PII) حدود سه میلیون نفر از کارکنان کنونی و پیشین وزارت دفاع ایالات متحده (DoD) به سرقت رفته است. این نقض امنیتی از اکتبر ۲۰۲۵ (مهر ۱۴۰۴) تا ژوئیه ۲۰۲۶ (تیر ۱۴۰۵) به وقوع پیوسته و از طریق یک آسیبپذیری در سیستم اشتراکگذاری فایل «مرکز دادههای نیروی انسانی دفاعی» محقق شده است. دادههای سرقت شده شامل شماره تامین اجتماعی (SSN)، نام کامل، تاریخ تولد، اطلاعات تماس، جنسیت، نژاد و تخصصهای نظامی میباشد.
ابعاد نقض داده و واکنش پنتاگون
یک مقام رسمی در وزارت دفاع تایید کرد که این حمله به هک پنتاگون، ۲.۷۶ میلیون نفر از افراد زنده و ۲۹۴ هزار نفر از افراد فوتشده را تحت تاثیر قرار داده است. با وجود اینکه تاکنون علامتی از سوءاستفاده از اطلاعات فاش شده مشاهده نشده، اما پیشبینی میشود که این اطلاعات برای فروش در بازار سیاه یا در حملات فیشینگ هدفمند به کار گرفته شوند. اطلاعات مربوط به تخصصهای نظامی نیز برای بازیگران دولتی خارجی به منظور شناسایی نقشهای پرسنل نظامی ایالات متحده ارزشمند به حساب میآید. DMDC در تاریخ ۱۶ ژوئیه ۲۰۲۶ (۲۵ تیر ۱۴۰۵) این آسیبپذیری را برطرف و خدمات یک ساله نظارت بر اعتبار را به آسیبدیدگان ارائه کرده است.