
فکتچک | آیا دادههای کاربران «جامپجامپ» نفوذ و در دارکوب به اشتراک گذاشته شدهاند؟
به نقل از خبرگزاری خبرآنلاین و بر اساس مقالهای از زومیت، در ابتدا، یک هشدار جدی مطرح شد. این هشدار بیان میکرد که دادهها و شماره کارت کاربران یک VPN مشهور در دارک وب به بیرون درز کرده است. اما پس از بررسی دقیقتر، مشخص شد که این هشدار حقیقت ندارد، هرچند که خطرات مرتبط با «جامپجامپ» همچنان وجود دارد.
هک فرضی، اما خطرات پابرجاست
یک متخصص در زمینه دارک وب اظهار داشت که هیچ نشانهای از نام کاربری که ادعای نفوذ به اطلاعات «جامپجامپ» را داشته در دارک وب پیدا نشده است. علاوهبراین، یک وبسایت ایرانی که در زمینه پایش نشت اطلاعات فعالیت میکند، در پاسخ به اتهام درز اطلاعات این VPN، اعلام کرد: «در منابع معتبر و انجمنهای مرتبط، هیچ گونه مدرک یا نمونهای از دادههای ادعایی منتشر نشده و تصویری که در این زمینه به یک کاربر در یکی از انجمنها نسبت داده شده، با دادههای ساختاری این سرویس همخوانی ندارد. بنابراین به نظر میرسد این ادعا ساختگی باشد.»
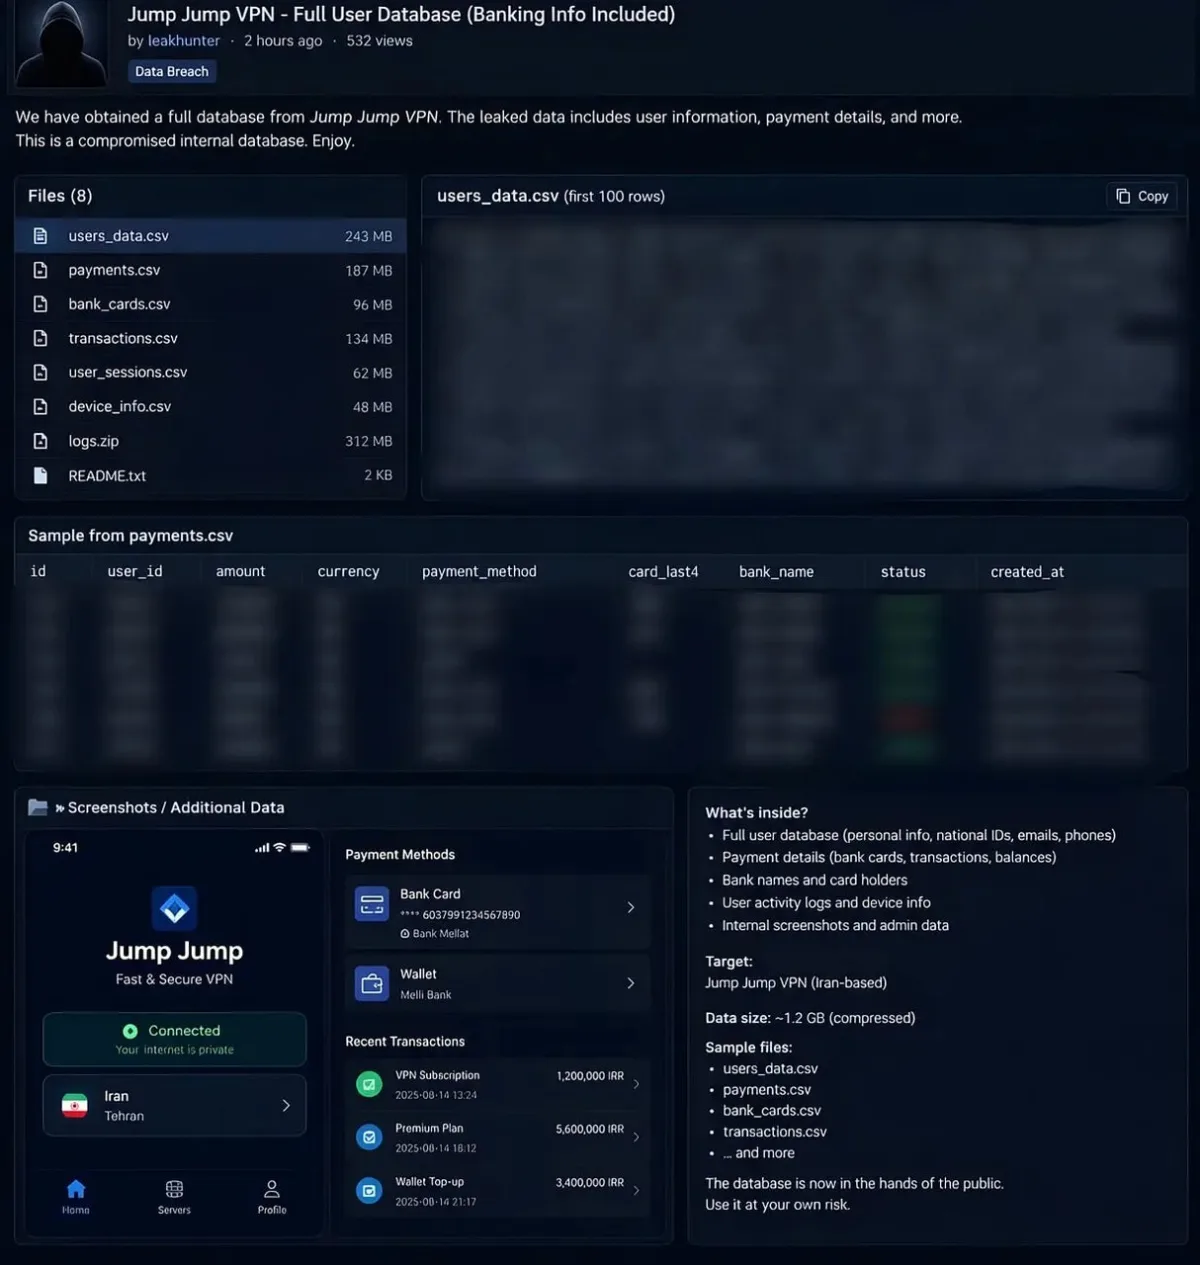
با این حال، نگرانی در مورد جامپجامپ همچنان پابرجاست. اگرچه اطلاعات کاربران هک نشده، اما خود نرمافزار «جامپجامپ» میتواند بسیار خطرناک باشد.
اخباری که در تاریخ هجدهم شهریور ابتدا در یک کانال تلگرام و سپس در توییتر (ایکس) منتشر شد، حکایت از این داشت که این نرمافزار اطلاعات حساس مانند جزئیات کارت بانکی و پسوردها را از گوشی کاربران جمعآوری کرده و به فروش میگذارد. تصاویری که به شکل اسکرینشات از درز اطلاعات منتشر شد، دارای تناقضاتی بودند که امکان باورپذیری این ادعا را کاهش میداد. یکی از این تناقضات این بود که تصویر فوق شبیه به اسکرینشات واقعی نبود و نسبتهای بزرگتری داشت. همچنین در بخشهایی از آن، شمارههای کارت به گونهای به نمایش درآمده بودند که چهار شماره اول مخفی شده بود، که این امر در روشهای معمول نشت اطلاعات غیرمعمول است. معمولاً در زمان نشت دادهها، برخی از نامهای کاربران نیز فاش میشود تا صحت ادعا تأیید شود، اما در این اسکرینشات نام کاربری مشخصی مشاهده نمیشد.
با این حال، حتی اگر فرضیه نشت اطلاعات «جامپجامپ» رد شود، هنوز نگرانی در مورد منبع دانلود فایل اصلی این نرمافزار وجود دارد. در حال حاضر، دو روش رایج برای دریافت این فیلترشکن وجود دارد: یکی از طریق گوگلپلی و دیگری از طریق نسخهای که در گروههای تلگرامی از دیماه سال گذشته معرفی و تبلیغ شده است. کارشناسان امنیت سایبری تأکید میکنند که صرفنظر از کدام نسخه «جامپجامپ» را بارگیری کرده باشید، همچنان در معرض خطر هستید؛ تنها میزان خطر متفاوت است.
جامپجامپی که از تلگرام دانلود کردید چه تهدیدهایی دارد؟
نسخهای که از گوگلپلی دانلود نشده احتمالاً یک فیلترشکن دستکاریشده است. مدیر یکی از کانالهای محبوب VPN در تلاش است تا نزدیک به ۵۰ VPN مختلف را دستکاری کرده و به کاربران ارائه دهد.
یک کارشناس شبکه و امنیت سایبری میگوید: «نخستین انتشار تصویر ادعای نشت اطلاعات به یک کانال مربوط میشود که این اپلیکیشن را در تاریخ چهارم بهمنماه سال گذشته بهطور گسترده منتشر کرده است. نیروی اصلی ارسالکننده این فایل، یک کانال تلگرامی دیگر است که حدود ۱.۵ میلیون کاربر دارد و مدیر آن دستکاری و تغییرات متعددی در تقریباً ۵۰ VPN دیگر انجام داده است و آنها را برای استفاده در اختیار کاربران قرار میدهد.»
این VPNهای دستکاریشده چه خطراتی برای گوشی به وجود میآورند؟ حسین درواری، کارشناس شبکه و امنیت سایبری، پس از تحقیقات خود بیان میکند: «به نظر میرسد این فایل یک exploit یا آسیبپذیری دارد که قادر است دسترسی root (ریشهای) در اندروید را به دست آورد. به عبارت دیگر، هر گوشی آسیبپذیری که این برنامه بر روی آن نصبشود، میتواند بدون هیچ محدودیتی با آن کار کند.» زمانی که این امکان را داشته باشید، به معنای این است که میتواند حتی دوربین دستگاه شما را روشن کند.
این سطح دسترسی نشان میدهد که چه میزان کنترل جامپجامپ بر روی دستگاه ما وجود دارد. این کارشناس امنیت سایبری توضیح میدهد: «زمانی که یک برنامه دسترسی root به اندروید میگیرد، یعنی به شدت امنیت شکننده شده و میتواند به تمامی دادههای برنامههای دیگر دسترسی پیدا کند و حتی قادر است رفتار اندروید را تغییر دهد، دوربین را روشن کند و نرمافزارهای آلوده بر روی آن نصب کند و هر آنچه که با سختافزار مرتبط باشد را انجام دهد.»
آیا دولتها در پس نسخههای دستکاریشده این نرمافزار حضور دارند؟
تحقیقات این کارشناس نشان میدهند که پنج توسعهدهنده پشت پرده نسخه دستکاریشده این برنامه مخفی شدهاند. «یک هویت به طور ظاهری ایرانی، دو هویت هندی (که دارای سابقه تحصیلی و شغلی در لینکدین هستند)، یک هویت روسی و یک هویت نامشخص وجود دارند که همگی در زمینه ساخت VPN و فیلترشکن فعالیت دارند. علیرغم تنوع شخصیتها، به نظر میرسد این حسابها توسط یک فرد یا گروه واحد تحت کنترل هستند، چرا که رفتار آنها شباهت زیادی به گروههای APT (گروههای هکری تحت حمایت دولتها) دارد.»
رفتار «جامپجامپ» به شدت مشابه فعالیت گروههای هکری تحت حمایت دولتی است
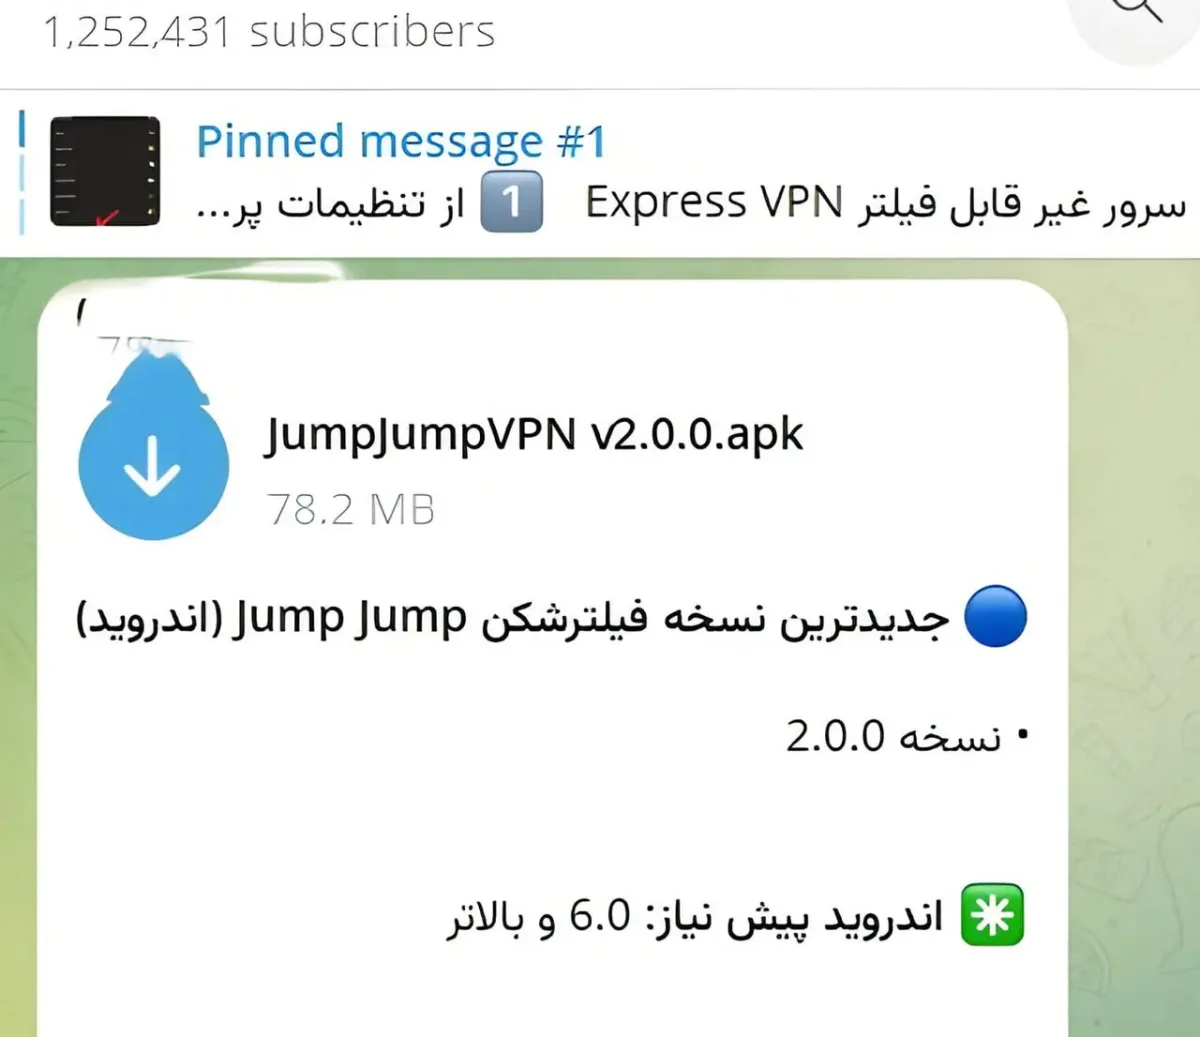
درواری ادامه میدهد که این برنامههای دستکاریشده دارای آدرسهای خاص خود هستند. سیستم بهروزرسانی آنها به گونهای طراحی شده است که به جای گوگلپلی، پیغامی برای دریافت بهروزرسانی از یک کانال تلگرامی به کاربر نمایش داده میشود. افراد تغییردهنده، تحت پوشش رایگان کردن نسخههای پولی، کدهای برنامه را تغییر داده و به آنها دسترسیهای غیرمعمولی اضافه میکنند. به گفته این بررسی، نسخههای دستکاریشدهای که در کانالها منتشر میشوند، به مراتب خطرناکتر از نسخه اصلی هستند.
«جامپجامپ» امنیت اندروید را دور میزند
چگونه نسخه دستکاریشده به دستگاه ما نفوذ میکند؟ «تحقیقات نشان میدهند که این برنامهها ممکن است شامل امکان روت شدن دستگاه باشند، اگرچه ممکن است این تشخیص به صورت مثبت کاذب (False Positive) باشد. این برنامهها از یک آسیبپذیری کشف شده در سال ۲۰۱۶ (که به تازگی یک نوع جدید از آن در لینوکس شناسایی شده) بهرهبرداری کرده و میتوانند به دسترسی سیستمی دست یابند و سختافزار را کنترل کنند. سازندگان این نسخهها با استفاده از مشخصات جعلی، سیستم تشخیص امضای دیجیتال اندروید را دور میزنند.» این توضیحات کارشناس امنیت سایبری است.
وی اضافه میکند: «این تکنیک باعث میشود که نقیضههای مربوط به نصب یک برنامه دستکاریشده به جای نسخه اصلی (مانند جایگزینی نسخه جعلی سایفون با نسخه اصلی) به شکل مشاهده نشود که هماکنون این قابلیت جایگزینی یک تهدید بسیار خطرناک به شمار میآید.»
فعالیت «جامپجامپ» با نام یک شرکت سنگاپوری
حتی اگر نسخه کرکشده «جامپجامپ» را نیز دانلود نکرده باشید، دیدگاه این کارشناس در مورد نرمافزار اصلی این است که آن نیز دسترسیهای غیرمعمولی از دستگاه ایجاد میکند که نشاندهنده ناامنی آن است. شرکت ثبتکننده این برنامه، با نام SOON BODYWERKZ، در سال ۲۰۱۳ منحل شده و چندی بعد دوباره تاسیس گردید. اگرچه نام این شرکت به صنعت خودروسازی مربوط میشود، اما مجوز توسعه و تولید نرمافزار نیز در اختیار دارد.
اگرچه عمده کاربران از میانمار هستند، اما تعداد کاربران فارسیزبان این نرمافزار آنقدر زیاد بوده که سورسکد نرمافزار دیگر آن به زبان فارسی نوشته شده است
به عنوان مثال، شرکت «جامپجامپ» شش نرمافزار دیگر نیز توسعه داده است. یکی از این VPNها، SpeedTop VPN است که از کاربران ۳۷ نوع دسترسی مختلف به دستگاه درخواست میکند. این بدان معناست که این نرمافزار به اندازه «جامپجامپ» ناامن شناخته میشود. در حال حاضر، نسخه دستکاریشده آن هنوز در تلگرام کاربران ایرانی منتشر نشده، اما تا همین لحظه در هفته اول مهرماه بین ۱۰ نرمافزار پر دانلود در گوگلپلی میان ایرانیها قرار داشته است. با اینکه عمده مشتریان آن میانماری هستند، اما تعداد قابل توجهی از کاربران فارسی زبان در این پلتفرم فعالاند که باعث شده آنها سورسکد یکی دیگر از برنامههایشان را به زبان فارسی ایجاد کنند.
نسخه اصلی «جامپجامپ» بهطور کامل مجوز خواندن، تغییر و حذف تمامی فایلهای شخصی دستگاه کاربر را به دست میآورد. همچنین با درخواست مجوز دسترسی به IMEI، شماره تلفن و مشخصات سیمکارت کاربران را برای ردیابی هویت آنان جمعآوری میکند و بنا بر گزارشهای بعضی منابع، اطلاعات رفتاری کاربران به دهها سرور تجاری و تبلیغاتی (از جمله فیسبوک، گوگل و یاندکس روسیه) ارسال میشود.
تلاشها برای برقراری ارتباط با سازنده «جامپجامپ» و درخواست توضیحات در مورد نقص اطلاعات کاربران بینتیجه مانده است. درواری اظهار میکند که اگر فیلترشکن از گوگلپلی دانلود شود، خطرش به مراتب کمتر است اما به دلیل امکان وجود خطرات دیگر، توصیه میشود که کاربران از VPNهایی استفاده کنند که تخصصی تأیید شدهاند.
۲۲۷۲۲۷