
بررسی صحت ادعای وزیر ارتباطات | آیا مشکلات عمده سایبری کشور از فیلترشکنها نشأت میگیرد؟
نگار علی- ستار هاشمی، وزیر ارتباطات و فناوری اطلاعات، در سخنانی پیرامون وضعیت فعلی شبکه ارتباطی کشور، دامنزدن فیلترشکنها به مشکلات سایبری را یکی از دلایل اصلی مشکلات یاد کرده و اعلام کرده است که بخش زیادی از این مسائل از همین نقطه و بهویژه از داخل کشور شکل میگیرد. وی در ادامه به پیوند میان محدودیتهای اینترنتی و پیشرفت فناوریهای نوین اشاره کرده و تصریح کرده است: «اگر به سمت مسدودسازی پیش برویم، باید فراموش کنیم که هوش مصنوعی چه کارایی دارد.»
ادعای مطروح چیست؟
وزیر ارتباطات و فناوری اطلاعات، ستار هاشمی، در اظهارات خود به فیلترشکنها به عنوان یکی از عوامل بروز مشکلات سایبری اشاره کرده و بیان داشته است که بخش بزرگ این چالشها از همین مسیر و داخل کشور ناشی میشود. او همچنین به ارتباط بین محدودیتهای اینترنت و توسعه فناوریها اشاره کرده و تأکید کرده است: «اگر به سمت مسدودسازی حرکت کنیم، باید از هوش مصنوعی صرفنظر کنیم.»
فیلترشکنهایی که اطلاعات و مکان کاربران را به سرقت میبرند
یکی از شواهد مهم نگرانیهای وزیر ارتباطات، گزارشهای امنیتی در مورد بدافزارهایی است که تحت عنوان برنامههای VPN توزیع میشوند.
در ژوئیه ۲۰۲۵، شرکت امنیت سایبری «لوکاوت» از وجود بدافزار جاسوسی با نام «DCHSpy» خبر داد؛ این بدافزار تحت عناوینی مانند «EarthVPN» و «ComodoVPN» در بازار عرضه شده بود. گزارشهای دریافتی از این پرونده نشان میدهد که این بدافزار قادر به جمعآوری اطلاعاتی نظیر پیامهای واتساپ، لیست تماسها، سوابق تماس و موقعیت مکانی کاربران بوده و همچنین قابلیتهایی برای دسترسی به میکروفون و دوربین نیز داشته است. برخی از این نمونهها با نامها و ظاهری فریبنده، بهویژه در قالب برنامههای مرتبط با اینترنت ماهوارهای، منتشر گردیدهاند. برای اطلاعات بیشتر به گزارش فنی و جزئیات پرونده DCHSpy مراجعه کنید.
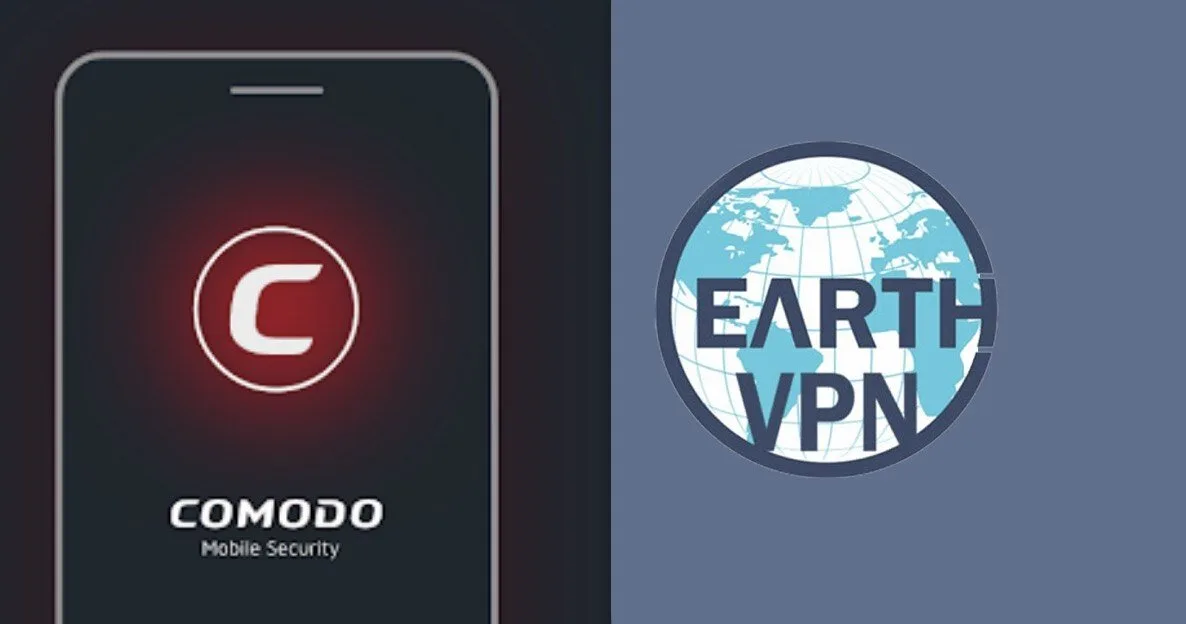
این مثال نشان میدهد که خطر نهتنها به افشای اطلاعات در هنگام استفاده از یک سرویس ارتباطی محدود میشود، بلکه اگر کاربر برنامهای آلوده را نصب کند، دستگاه او میتواند به ابزاری برای مهاجمان جهت سرقت دادهها و جاسوسی تبدیل گردد.
فیلترشکنهای آلوده به عنوان دروازهای به شبکههای سازمانی و اجرای حملات سایبری
خطر فیلترشکنهای آلوده ممکن است از مرز حریم خصوصی یک کاربر فراتر رود. گزارش مرکز مطالعات استیمسون در مورد افزایش استفاده از VPN در ایران توضیح میدهد که اگر دستگاه یک کارمند به بدافزار آلوده شود و به شبکه سازمانی متصل گردد، مهاجمان میتوانند از آن دستگاه برای دسترسی به اطلاعات سازمان بهرهبرداری کنند. این گزارش همچنین نگرانی کارشناسان را در خصوص تبدیل دستگاههای آلوده به باتنتهایی که میتوانند در حملات منع خدمت توزیعشده یا DDoS مورد استفاده قرار گیرند، مطرح میکند. برای جزئیات بیشتر میتوانید به گزارش مرکز مطالعات استیمسون در خصوص فیلترشکنها در ایران مراجعه کنید.
زنجیره خطر را میتوان به شکل زیر تبیین کرد:
۱. کاربر یک VPN ناشناس یا آلوده را نصب میکند.
۲. بدافزار از طریق برنامه نصبشده به اطلاعات یا منابع دستگاه دسترسی پیدا میکند.
۳. دستگاه آلوده ممکن است برای سرقت دادهها، جاسوسی یا انجام فعالیتهای مخرب به کار گرفته شود.
۴. اگر دستگاه به سامانههای سازمانی متصل باشد، خطر میتواند به شبکه آن سازمان نیز تسری یابد.
این فرآیند از لحاظ فنی ممکن است و گزارشهای امنیتی، مستنداتی از این موارد را ارائه کردهاند. با این حال، صرف وجود این مسیر حمله به تنهایی نمیتواند نشاندهنده میزان مشخصی از حملات سایبری در ایران باشد که از این طریق صورت گرفتهاند.
هشدارهای داخلی پیرامون فیلترشکنهای مخرب
در ایران نیز مقامهای پلیس فتا درباره خطرات برخی فیلترشکنها اعلام هشدار کردهاند. رئیس پلیس فتا تهران بزرگ در اظهاراتی که در رسانهها انعکاس یافته، اعلام کرده است که برخی از این برنامهها ممکن است از منابع گوشی کاربران برای فعالیتهای غیرقانونی استفاده کرده یا بدافزارهایی را برای سرقت اطلاعات شخصی نصب کنند. برای اطلاعات بیشتر میتوانید به گزارش منتشرشده درباره هشدار پلیس فتا مراجعه کنید.
این هشدارها هم راستا با نگرانیهای وزیر ارتباطات درباره عواقب امنیتی استفاده از ابزارهای ناشناس است.
نظرات پژوهشگران و فعالان حوزه اینترنت و فضای مجازی
مرضیه ادهم، پژوهشگر در حوزه اینترنت و فضای مجازی، در گفتوگویی با خبرآنلاین به این نکته اشاره میکند: «بسیاری از فیلترشکنهای رایگان ممکن است حاوی بدافزار باشند و کاربران را در معرض تبلیغات نامناسب و کلاهبرداری قرار دهند. بدین ترتیب، کودکی که برای دسترسی به یک خدمات عادی اینترنتی ناچار به استفاده از فیلترشکن میشود، ممکن است با خطراتی مواجه گردد که در شرایط دسترسی ایمن و مناسب برای سنش کمتر با آنها روبهرو خواهد شد.»
علیرضا لطفی، مدیر مخابرات منطقه تهران، با اشاره به تأثیر فیلترینگ بر کیفیت اینترنت میگوید: «نوع و فرآیند فیلترینگ میتواند زمان دسترسی کاربران به محتوای اینترنتی را prolonged کرده و منجر به کاهش سرعت و تأخیر در بارگذاری سایتها گردد.»
معاون وزیر ارتباطات در این زمینه اظهار میکند: «متأسفانه بخش عمدهای از حملات سایبری در کشور ما از طریق همین فیلترشکنها و از داخل کشور انجام میشود که این موضوع بسیار خطرناک است.»
وحید فرید، پژوهشگر امنیت شبکه، در گفتوگویی با خبرآنلاین میگوید: «VPN که در بسیاری از کشورها بهعنوان ابزاری برای افزایش امنیت ارتباطات شناخته میشود، در ایران به دلیل اجبار کاربران به استفاده از نسخههای ناشناس، به یک تهدید امنیتی تبدیل شده است.»
میلاد نوری نیز در مصاحبهای با خبرآنلاین بیان میکند: «در حال حاضر، بروز نقص در عملکرد یک فروشگاه اینترنتی بزرگ یا بههمریختگی سیستم حملونقل هوشمند و مسیریابهای کشور به راحتی امکانپذیر است، بهویژه با استفاده از همین گوشیهای آلوده و ارسال درخواستهای مکرر به سادگی امکانپذیر است. از آنجا که این درخواستها از سوی گوشی یک کاربر واقعی و با شماره تلفن مشخص صادر میشوند، فایروالها و پروتکلهای امنیتی ردیابی اطلاعات ورودی قادر به شناسایی و مسدودسازی آنها نیستند، زیرا ترافیک ورودی به طور کاملاً عادی جلوه میکند.
نتیجهگیری نهایی
گزارشهای امنیتی و مستندات موجود نشان میدهد که فیلترشکنهای نامناسب و ناامن میتوانند به ابزارهای جاسوسی، دزدی اطلاعات و بهوجودآورنده خطراتی برای شبکههای سازمانی تبدیل شوند. لذا هشدار وزیر ارتباطات درباره خطرات امنیتی ناشی از بعضی فیلترشکنها بر مبنای دلایل فنی مستند گردیده است.
۲۲۷۲۲۷