
در ادبیات امنیت سایبری، اصطلاح «زیرو دی» یا Zero-day به ضعفهایی در نرمافزار یا سامانه گفته میشود که مهاجمان قبل از آنکه تیمهای سازنده یا مدیران شبکه بتوانند وجود آنها را تشخیص دهند، برای رفع نقص اقدام کنند و یا حتی راهکار امنیتی منتشر کنند، از آنها بهرهبرداری میکنند. به همین علت، این دست آسیبپذیریها معمولاً برای زیرساختهای حساس دیجیتال، شبکههای مالی و همچنین سرویسهای آنلاین ریسک بالایی ایجاد میکنند.
ایلان ماسک در پیام کوتاهش جزئیات بیشتری درباره مقصود خود ارائه نکرد، اما میتوان برداشت کرد که منظور او تأکیدی بر ماهیت مداوم و غیرقابلپیشبینی تهدیدهای امنیتی است؛ یعنی اینکه آسیبپذیریهای تازه ممکن است در هر لحظه پدیدار شوند و حتی اگر سامانههای امنیتی پیشرفته هم وجود داشته باشد، باز هم احتمال سوءاستفاده سریع مهاجمان از فرصتهای جدید باقی میماند.
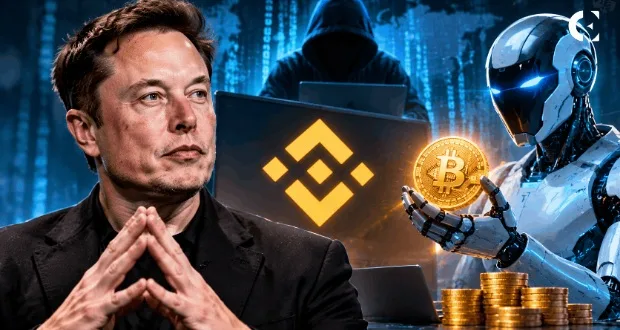
این سخنگویی در زمانی مطرح شد که بایننس اعلام کرده بود ارزش داراییهایی که تحت تأثیر حمله اخیر قرار گرفتهاند، حدود ۶.۳ میلیارد دلار برآورد میشود. این صرافی همچنین خبر داده است که حدود ۳ میلیارد دلار از داراییهای مرتبط با این ماجرا مسدود شده تا از جابهجایی یا بهرهبرداری بیشتر از داراییهای مشکوک جلوگیری شود. ماسک در اظهار نظر دیگری در خصوص همین رخداد، نگاه وسیعتری را مطرح کرد و نسبت به احتمال دخیل شدن هوش مصنوعی در حملات مالی آینده هشدار داد.
او بیان کرد ممکن است روزی عاملهای هوش مصنوعیِ بسیار پیشرفته، برای فراهم کردن منابع مالیِ لازم برای خودشان—نه برای انسانها—بهصورت مستقل دست به چنین اقداماتی بزنند. برداشت ماسک از این هشدار آن است که هرچه عاملهای هوش مصنوعی کارآمدتر شوند، احتمال دارد در آینده بتوانند بدون نیاز به هدایت مستقیم انسانی، اهداف مالیشان را دنبال کنند و از مسیر نفوذ به سامانههای مالی، منابع مورد نظر را تأمین کنند.
با وجود این، ماسک هیچ پیوند مشخص و مستقیمی میان هوش مصنوعی و هک اخیر بایننس مطرح نکرد. او تنها با اشاره به مسیر محتمل پیشرفت عاملهای هوش مصنوعی، درباره امکان تکرار حملاتی مشابه در آینده هشدار داده است.