
رمزارزها چگونه به برنامه هستهای کره شمالی کمک میکنند؟
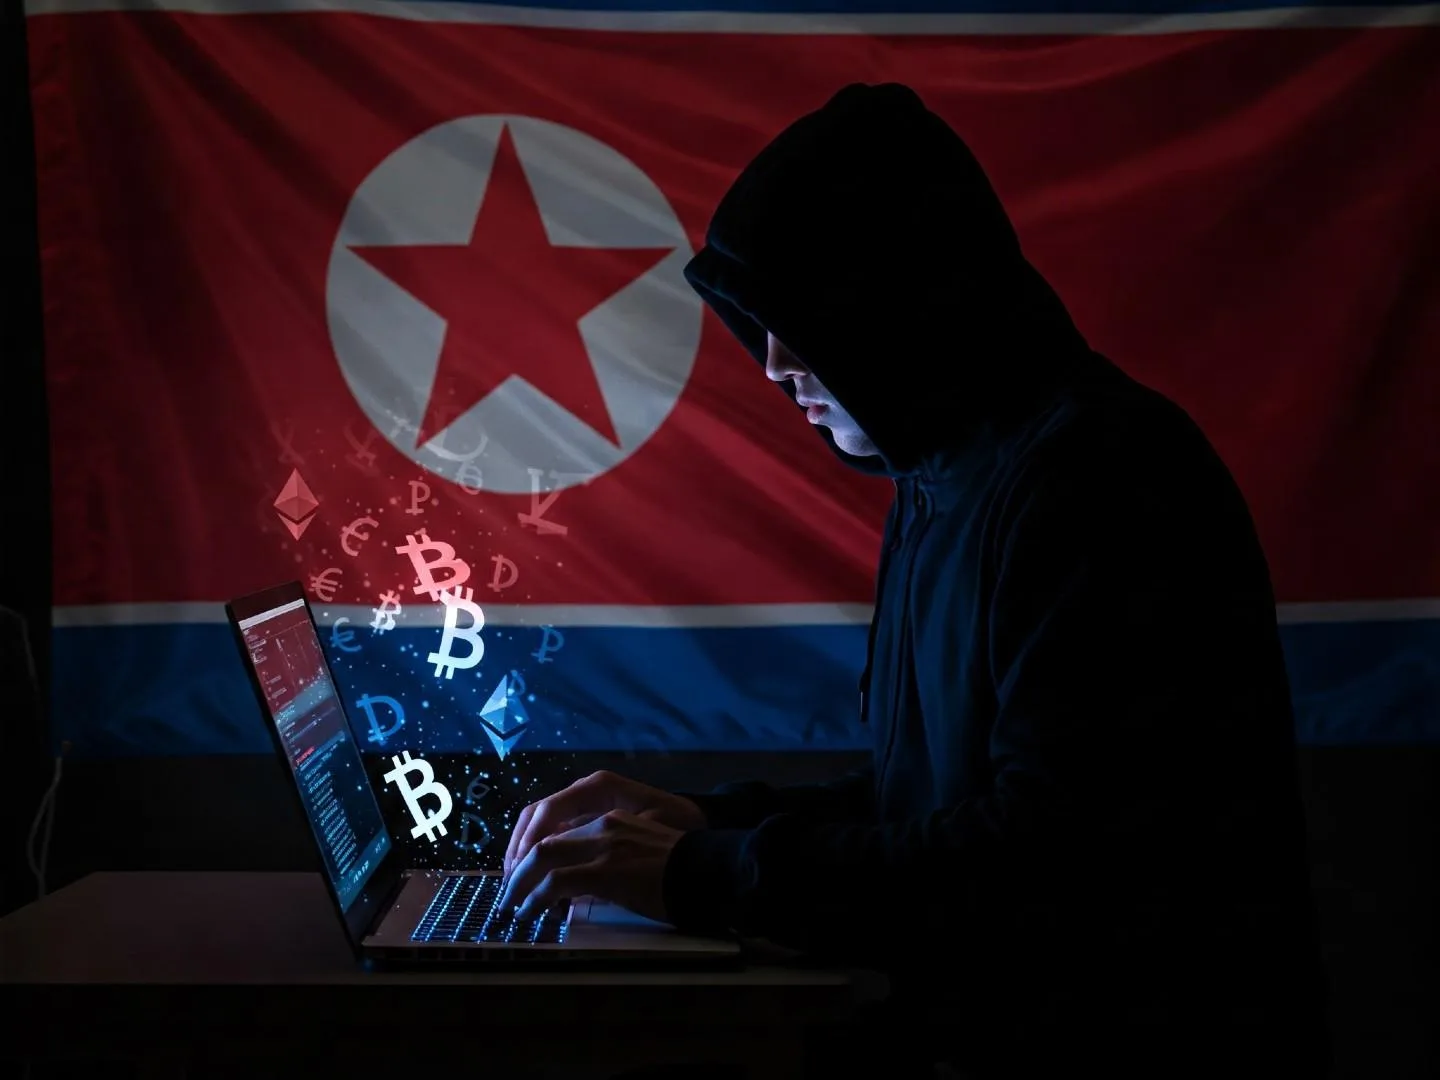
روزنامه گاردین در گزارشی در ۳۰ اکتبر نوشت که سرقت رمزارزها به یکی از منابع مهم درآمد خارجی کره شمالی تبدیل شده است. برآوردها نشان میدهد درآمد حاصل از این سرقتها ممکن است حدود نیمی از درآمد ارزی این کشور را تشکیل دهد.
بر اساس گزارشی از هیئت کارشناسان سازمان ملل متحد که در بهار ۲۰۲۴ منتشر شد، این هیئت در حال بررسی ۵۸ حمله سایبری مشکوک کره شمالی علیه شرکتهای مرتبط با رمزارزها در فاصله سالهای ۲۰۱۷ تا ۲۰۲۳ بود. ارزش این حملات حدود سه میلیارد دلار برآورد شده بود.
گاردین به نقل از این گزارش مینویسد که درآمد حاصل از این حملات ممکن است نیمی از درآمد ارزی کره شمالی را تأمین کرده باشد. همچنین یک کشور که نامش اعلام نشده، برآورد کرده است که میلیاردها دلار سرقتشده حدود ۴۰ درصد از هزینه برنامههای تسلیحات کشتار جمعی کره شمالی را تأمین میکند.
نقش حملات سایبری در تأمین منابع مالی
کره شمالی بهدلیل تحریمهای بینالمللی و محدودیت دسترسی به نظام مالی جهانی، با دشواری زیادی برای کسب درآمد خارجی روبهرو است. در چنین شرایطی، حملات سایبری به شرکتهای رمزارزی به راهی برای دستیابی به منابع مالی تبدیل شده است.
به نوشته گاردین، این کشور از سال ۲۰۱۷ بهطور فزایندهای شرکتهای فعال در حوزه رمزارز را هدف قرار داده است. کارشناسان میگویند امنیت ضعیفتر برخی شرکتهای رمزارزی و نظارت محدودتر بر این بخش، آن را به هدفی جذاب برای هکرها تبدیل کرده است.
بر اساس این گزارش، کره شمالی شماری از دانشجویان مستعد را در دانشگاهها شناسایی و برای فعالیت در گروههای هکری جذب میکند. این گروهها زیر نظر اداره کل شناسایی این کشور، نهاد اطلاعات نظامی کره شمالی، فعالیت میکنند.
ارتباط با سرقت ۶٫۳ میلیارد دلاری بایننس
در تازهترین حادثه، صرافی رمزارز بایننس هدف حملهای قرار گرفت که ارزش داراییهای جابهجاشده در آن حدود ۶٫۳ میلیارد دلار اعلام شده است. شرکتهای تحلیل بلاکچین، گروه هکری TraderTraitor را که با نام لازاروس نیز شناخته میشود، به این حمله مرتبط دانستهاند.
بااینحال، انتساب این حمله به کره شمالی هنوز بهطور قطعی اثبات نشده است. کارشناسان میگویند شیوه حمله و الگوی فعالیت مهاجمان با عملیات سایبری پیشین منتسب به این کشور شباهت دارد.
کره شمالی پیش از این نیز به سرقت حدود ۱٫۵ میلیارد دلار رمزارز از صرافی بایبیت در سال ۲۰۲۵ متهم شده بود. این کشور همچنین سابقه حملات سایبری علیه نهادهای مالی سنتی را دارد.
گزارش گاردین نشان میدهد سرقت رمزارزها برای کره شمالی صرفاً یک فعالیت مجرمانه با هدف کسب درآمد نیست، بلکه میتواند به تأمین منابع مالی فعالیتهای نظامی و برنامه تسلیحاتی این کشور کمک کند.