
فاش شدن یک حفره امنیتی عجیب در شبکه ریاستجمهوری ایالات متحده / عبور از اینترنت کاخ سفید تنها با صرف چند دلار
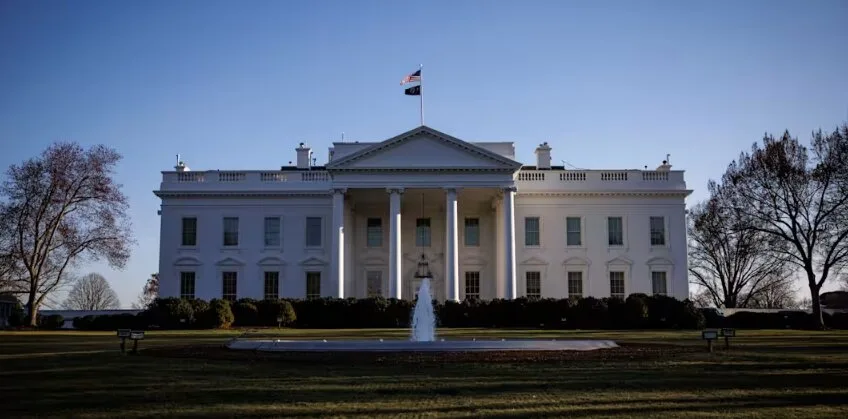
طبق اخبار منتشرشده توسط خبرآنلاین و به نقل از زومیت، دو شرکت امنیتی به نامهای Layer3 Intel و Synthient چشمان این رخنه را به وجود آوردند. پروکسیهای مسکونی با هدایت ترافیک کاربران از طریق دستگاههای خانگی، به طور مؤثری موقعیت مکانی واقعی افراد را میپوشانند؛ فرایندی که در برخی موارد بدون اطلاع کاربر و با نصب بستههای توسعه نرمافزاری واسط (SDK) بر روی سیستمهای آنان صورت میپذیرد.
اطلاعات جمعآوریشده نشان میدهد که در طول بازه زمانی بین ۵ اکتبر تا ۳ نوامبر (۱۳ مهر تا ۱۲ آبان)، ۲۸ سرویس پروکسی مسکونی اقدام به انتقال دادههایی از شبکهی کاخ سفید به بیرون کردهاند. بخش عمدهای از این ذخایر اطلاعاتی در ساعات عصرگاهی تا نیمهشب به وقت محلی منتقل شده و پژوهشگران بر این باورند که بدافزار روی دستگاه شخصی یکی از کارکنان در حال فعالیت بوده، نه روی اینترنت وایفای عمومی مهمانان.
متخصصان امنیتی به این نتیجه رسیدهاند که کیت توسعه مرتبط با برنامه اشتراک ویدیو Rave ممکن است عامل اصلی این اختلال باشد. شرکت Synthient گزارش داد که تعدادی از کامپیوترهای مجهز به ویندوز ۱۰ و ۱۱ در کاخ سفید شناسایی شدهاند که به طور فعال پیامهایی به سرویسدهندگان معروف پروکسی مانند Geonode، Infatica و Mellowtel ارسال میکردند.
پژوهشگران شرکت Layer3 Intel همچنین اظهار داشتند: «این پروکسی مسکونی دسترسی عمومی دارد و هر فردی میتواند با ثبتنام در یک سرویس عمومی پروکسی مسکونی، پرداخت چند دلار و ارسال درخواستهای خود از طریق آن، به چنین خدماتی دست یابد.»
پروکسیهای مسکونی علاوه بر کاربردهای قانونی نظیر ارزیابی تبلیغات، به عنوان ابزاری شایع برای مجرمان سایبری محسوب میشوند که جهت ایجاد شبکههای باتنت، سرقت هویتها و دور زدن سیستمهای دفاعی به کار میروند.
۵۸۵۸