
باگ Claude Code موجب افشای رمزهای عبور و اطلاعات حساس کاربران در گیتهاب میشود
طبق گزارشی از خبرآنلاین و به نقل از دیجیاتو، منشا این نقص در راستای مدیریت تاییدیه کاربر برای انجام خودکار دستورات Shell قرار دارد. بر اساس توضیحات محققان، زمانی که کاربر برای تأیید اجرای یک دستور، گزینه «بله، و دیگر نپرس» را انتخاب میکند، این انتخاب بهصورت یک قانون در فایلی محلی به نام settings.local.json ذخیره میشود که در پوشه claude. در سیستم کاربر نگهداری میشود. اگرچه این قانون در برخی مواقع به شکل یک الگوی کدگذاری شده ثبت میگردد، اما غالباً خود دستور همراه با تمام جزئیات و اطلاعات حساسی که در آن وجود دارد بهشکل مستقیم و غیر ویرایششده در این فایل تنظیمات درج میشود.
این موضوع در صورتی که فایل تنظیمات تنها در سیستم کاربر باقی بماند، خطر خاصی به دنبال ندارد. همچنین، شرکت آنتروپیک در مستندات رسمی دستیار هوش مصنوعی خود عنوان کرده که این فایل به فهرست سراسری gitignore. توسعهدهنده افزوده میشود تا از انتشار عمومی آن جلوگیری شود؛ اما این تنظیمات فقط در سطح مخزن اجرا میشوند و اگر مخزن بر روی سیستم دیگری کپی شود یا یک پوشه عادی به مخزن تبدیل گردد، فایل محرمانه ممکن است بهطور ناخواسته آپلود شود. محققان گزارش کردهاند که این دستیار حتی در برخی موارد بدون دخالت کاربر، تغییرات فایل تنظیمات را در گیتهاب ثبت کرده است.
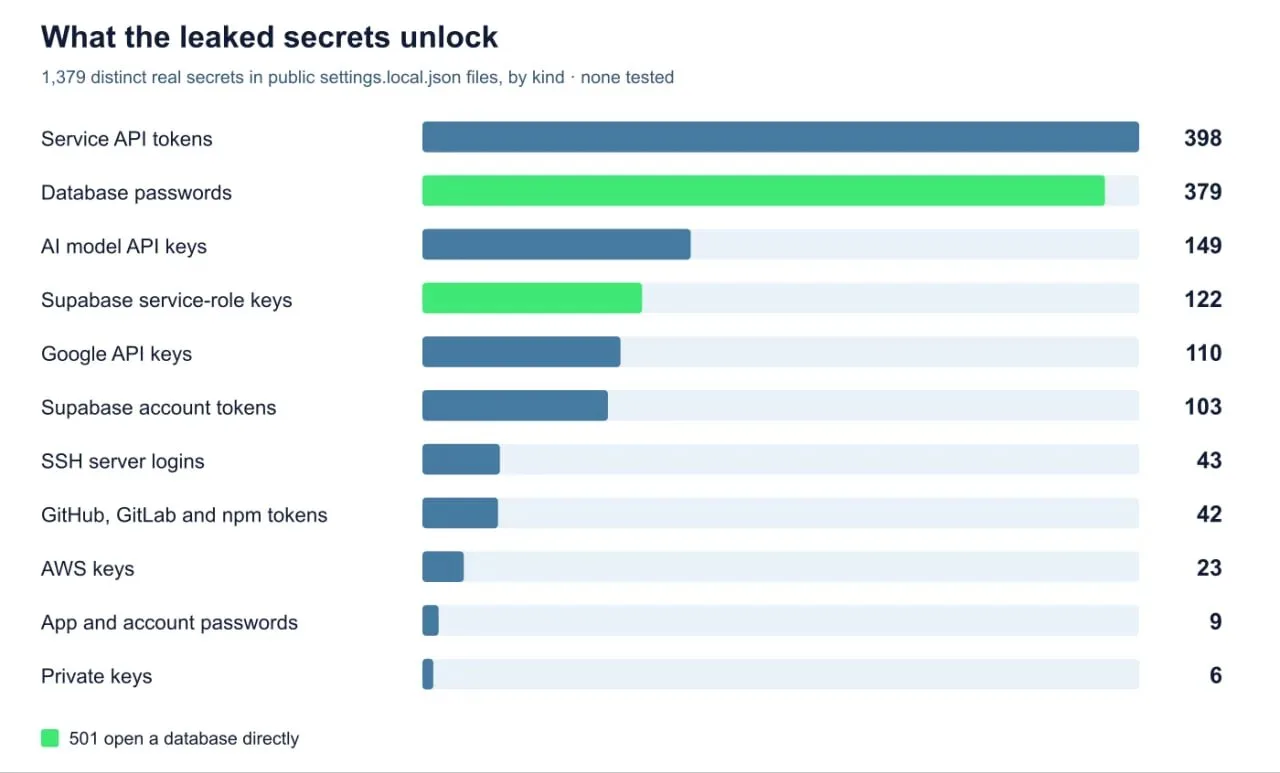
متخصصان امنیتی توانستهاند بیش از ۱۰۰ هزار مورد بارگذاری فایل تنظیمات محلی این ابزار را در مخازن عمومی گیتهاب شناسایی کنند. از میان این موارد، حدود ۱۱۰۰ فایل از ۶۳ سازمان حاوی اطلاعات بسیار حساسی بودهاند. نکته نگرانکننده این است که حتی اگر فایلها از مخزن اصلی حذف شوند، این اطلاعات ممکن است در فورکهای ایجادشده از پروژه باقی بمانند.
هرچند این چالش امنیتی اکنون بهشدت مورد توجه قرار گرفته، نخستین بار در آگوست ۲۰۲۵ گزارشی از خطای مرتبط با آن ثبت شده بود. در این گزارش و موارد مشابه به این نکته اشاره شده بود که این فایل گاهی به فهرست gitignore. اضافه نمیشود یا دستورها به فایل غیر محافظتشده دیگری منتقل میشوند؛ با این حال، تمامی این گزارشها پس از گذشت ۶۰ روز بدون پیگیری بسته شدند.
بوریس چرنی، یکی از اعضای تیم توسعه Claude Code، اعلام کرده که آنها در حال بررسی روشهایی برای پیشگیری از بروز چنین مشکلاتی هستند و بر این نکته تأکید کردهاند که این فایلها اساساً نباید در سیستم کنترل نسخه ثبت گردند. او همچنین استفاده از حالت Auto Mode و ابزارهای اسکن اطلاعات حساس را توصیه کرده است؛ با این حال، پژوهشگران متوجه شدهاند که ۲۱۵ مورد از اطلاعات حساس افشاشده در این پرونده حتی توسط اسکنرهای معروفی چون gitleaks و TruffleHog نیز شناسایی نشده بودند.
۵۸۵۸