
ترامپ موبایل، اپراتور مجازی شبکه تلفن همراه (MVNO) که با نام دونالد ترامپ جونیور و اریک ترامپ معرفی شد، اخیراً هدف یک حمله سایبری قرار گرفته است. در پی این نقض داده گسترده، اطلاعات هزاران نفر از مشتریان این شرکت به همراه جزئیات یک مقام ارشد سازمان ترامپ در دارکوب منتشر شد. این اتفاق، نگرانیهای شدیدی را در مورد امنیت سایبری و توانایی شرکت در حفظ حریم خصوصی کاربران خود برانگیخته است.
جزئیات نشت اطلاعات شخصی ترامپ موبایل در دارکوب
گزارشها حاکی از آن است که اطلاعات شخصی 3615 مشتری ترامپ موبایل، از جمله یک مقام بلندپایه سازمان ترامپ، به نام اریک برونت، معاون و مدیر ارشد فناوری اطلاعات سازمان ترامپ، هک شده است. گروه هکری موسوم به BYOD، مسئولیت این حمله را بر عهده گرفته و اطلاعات بهدستآمده را هفته گذشته در وبسایت خود در دارکوب منتشر کرده است. این گروه هکری، BYOD را (که مخفف عبارت Bring Your Own Device است) برای شناسایی سطح خدمات بیسیم که مشترکین از تلفن شخصی خود استفاده میکنند، به کار برده و به نظر میرسد این گروه با هدف نفوذ به ارائهدهندگان خدمات بیسیم تشکیل شده باشد.
اطلاعات سرقتشده از مشتریان ترامپ موبایل شامل موارد زیر است:
در میان این اطلاعات، شکایتی از یک مشتری نیز دیده میشود که ادعا کرده 100 دلار برای رزرو ترامپ تیوان فون پرداخت کرده، اما هرگز گوشی خود را دریافت نکرده است. شرکت مستقل رسانهای «استریت اَرو نیوزلتر» (Straight Arrow Newsletter) با برخی از قربانیان این نشت داده صحبت کرده و صحت اطلاعات بهدستآمده توسط BYOD را تأیید کرده است.
واکنش ترامپ موبایل و ارتباط با لیبرتی موبایل
در بیانیهای که گروه BYOD همراه با انتشار این اطلاعات منتشر کرد، اعلام شد که پس از اطلاعرسانی به ترامپ موبایل درباره نقض داده، این شرکت بیسیم اظهار داشته: “ما تیمی برای رسیدگی به این موضوع نداریم.” علاوه بر این، ترامپ موبایل هکرهای خود را «تروریست» خوانده است.
BYOD مدعی است که توانسته این دادهها را با آلوده کردن دستگاه یکی از کارکنان شرکت «لیبرتی موبایل» (Liberty Mobile) به بدافزار بهدست آورد. لیبرتی موبایل ارتباط نزدیکی با ترامپ موبایل دارد، زیرا این شرکت مسئولیتهای قانونی، خدمات مشتریان و زیرساختهای فنی ترامپ موبایل را بر عهده دارد. سه مدیر اجرایی که ترامپ موبایل را اداره میکنند، همان افرادی هستند که مالک لیبرتی موبایل نیز هستند.
- اطلاعات کاربران فیلترشکن جامپجامپ در دارکوب منتشر شد
- هکرها هوش مصنوعی متا را فریب دادند تا به اکانتهای بزرگ اینستاگرام دسترسی پیدا کنند
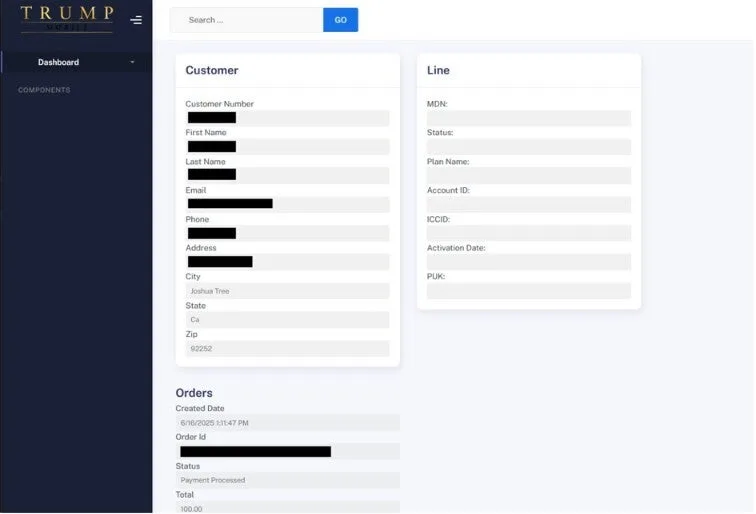
گروه BYOD همچنین ادعا کرده که همچنان به دادههای مشتریان ترامپ موبایل دسترسی دارد و برای اثبات این ادعا، تصویری از یک اسکرینشات حاوی اطلاعات شخصی یکی از مشتریان ترامپ موبایل را با «استریت اَرو نیوزلتر» به اشتراک گذاشته است.