
یک هکر با ارتشی از عوامل هوش مصنوعی به بیش از ۱۲۰۰ وبسایت حمله کرد / تهدیدی فراتر از ابزارهای خودکار سنتی
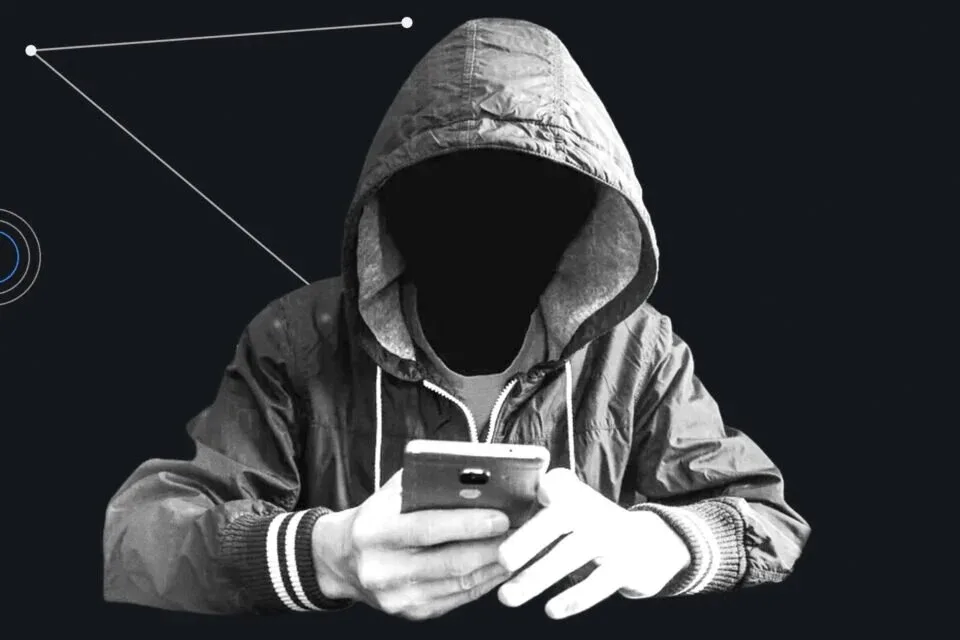
بر اساس اعلام خبرآنلاین، نوع جدیدی از حملات سایبری ظاهر شده که در آن، یک هکر به جای انجام مراحل نفوذ بهصورت دستی، بخش عمدهای از کار را به عوامل هوش مصنوعی واگذار کرده است. این عملیات از تاریخ ۲۵ سپتامبر آغاز گردیده و وبسایتهای خردهفروشی در آمریکا، کانادا، استرالیا و ژاپن را بهعنوان اهداف خود برگزیده است.
طبق گزارشی از NorForge، این هکر با ناشناخته ماندن هویت خود و فعالیت به زبان چینی، درصدد نفوذ به بیش از ۱۲۰۰ وبسایت برآمد. از این تعداد، تقریباً ۱۰ درصد از تلاشها به موفقیت انجامید و در کل، بیش از ۱۰۰ وبسایت تحت خطر نفوذ قرار گرفتند. هدف اصلی این مهاجمین دسترسی به اطلاعاتی نظیر دادههای مشتریان، شمارههای کارت بانکی و داراییهای دیجیتال بود.
دستورات خلاصه، عملیات پیچیده
ابزار کلیدی در این عملیات، چارچوب متنباز Cairn بود که قادر به همگامسازی چند عامل هوش مصنوعی و تخصیص وظایف متنوع به آنها است. هکر با استفاده از دستورات بسیار مختصر، از این عوامل درخواست میکرد که اطلاعات خاصی را پیدا کرده یا به سامانههای هدف نفوذ کنند.
بعضی از این دستورات به خواستههای سادهای مانند ردیابی اطلاعات کارتهای بانکی یا ارزهای دیجیتال محدود میشدند. با این حال، عوامل هوش مصنوعی توانایی انجام مراحل فنی پیچیدهتری را نیز داشتند. بهعنوان مثال، در یکی از موارد مشاهدهشده، یک عامل ابتدا سوابق دیجیتالی را مورد بررسی قرار داد، سپس پنل مدیریتی که بدون رمز عبور در دسترس بود را شناسایی کرد و نهایتاً با بهرهگیری از یک نقص امنیتی، سرور را براساس دستورات مخرب به اجرا درآورد.
به گزارش کارشناسان، زمان متوسط برای انجام هر عملیات نفوذ موفق تقریباً ۲۳ ساعت برآورد شده است. هزینه بهکارگیری مدلها و عاملهای هوش مصنوعی در این حمله نیز حدود پنج هزار دلار تخمینزده شده که با توجه به نرخ موفقیت، هزینه تقریبی ۵۰ دلار برای هر نفوذ موفق را به تصویر میکشد.
متخصصان امنیت سایبری بر این باورند که ویژگی بارز این عملیات نسبت به حملات خودکار سنتی، توانایی عوامل در انجام مراحل مرتبط و سازگار شدن با شرایط خاص هر هدف است. این قابلیت میتواند اجرای حملات پیچیده را برای افرادی که دانش فنی کمی دارند، تسهیل نماید.
۵۸۵۸