
کدام رفتارهای سیستم میتوانند نشانهٔ نفوذ باشند؟
بااینحال، هر رفتار غیرمعمولی به معنای وقوع حمله نیست. برای شناسایی نشانههای نفوذ به سیستم باید فعالیت مشاهدهشده را با الگوی معمول عملکرد دستگاه مقایسه کرد و شرایط وقوع آن را در نظر گرفت. در ادامه، پنج رفتار مهم را بررسی میکنیم که میتوانند نقطه شروع شناسایی یک رخداد امنیتی باشند.
کدام رفتارهای سیستم میتوانند نشانه نفوذ باشند؟
۱. اجرای دستورها و برنامههای غیرمنتظره
ابزارهایی مانند PowerShell، Command Prompt و اسکریپتهای مدیریتی کاربردهای قانونی فراوانی دارند. آنچه اجرای آنها را نیازمند بررسی میکند، منشأ نامشخص یا تفاوت با فعالیت معمول سیستم است. برای مثال، اگر PowerShell از مسیری غیرمعمول اجرا شود، فرآیندی ناشناخته آن را فراخوانی کرده باشد یا اجرای آن با هیچیک از تغییرات ثبتشده تیم IT ارتباطی نداشته باشد، لازم است منشأ فعالیت بررسی شود. فرض کنید یک نرمافزار اداری که معمولاً نیازی به اجرای دستورات سیستمی ندارد، ناگهان PowerShell را اجرا کند و پس از آن فایلی از اینترنت دریافت شود. در چنین شرایطی، بررسی زنجیره اجرای برنامهها میتواند مشخص کند چه فرآیندی دستور را آغاز کرده و چه فعالیتهایی در ادامه انجام شده است.
۲. ارتباط با مقصدهای شبکهای ناشناس
سیستمهای سازمانی روزانه با سرویسهای ابری، سرورهای بهروزرسانی و نرمافزارهای مختلف ارتباط برقرار میکنند. اما برخی الگوهای ارتباطی میتوانند نشانه فعالیت غیرمجاز باشند. یکی از این الگوها، برقراری ارتباطهای کوتاه و تکرارشونده با یک مقصد ناشناس در فاصلههای زمانی نسبتاً منظم است. این رفتار که در برخی حملات با عنوان Beaconing شناخته میشود، ممکن است با تلاش بدافزار برای ارتباط با زیرساخت فرماندهی و کنترل مرتبط باشد.
برای بررسی چنین رفتاری، تیم امنیت باید مشخص کند کدام برنامه ارتباط را برقرار کرده، مقصد آن چیست و ارتباط با چه تناوبی تکرار میشود. حجم دادههای منتقلشده نیز اهمیت دارد. انتقال مداوم اطلاعات به مقصدی خارج از سازمان، بهویژه از سیستمی که معمولاً چنین فعالیتی ندارد، میتواند نیازمند بررسی فوری باشد.
۳. غیرفعالشدن غیرمنتظره ابزارهای امنیتی
توقف Antivirus، عامل EDR، Firewall یا سایر سرویسهای حفاظتی بدون تغییر ثبتشده، یکی دیگر از رفتارهایی است که باید علت آن مشخص شود. مهاجمان ممکن است پس از دستیابی به یک سیستم تلاش کنند ابزارهای امنیتی را غیرفعال کنند تا احتمال شناسایی فعالیتهای بعدی کاهش یابد.
برای مثال، اگر سرویس امنیتی یک Endpoint بلافاصله پس از اجرای یک اسکریپت ناشناس متوقف شود، باید بررسی کرد آیا این دو رویداد با یکدیگر ارتباط دارند یا خیر. در این بررسی، شناسایی حساب کاربری یا فرآیندی که سرویس را متوقف کرده اهمیت دارد. همچنین باید مشخص شود آیا پیش از توقف، تغییراتی در تنظیمات حفاظتی یا دسترسیهای سیستم ایجاد شده است.
۴. ایجاد حساب جدید یا تغییر غیرمنتظره سطح دسترسی
همه نفوذها با اجرای مستقیم بدافزار ادامه پیدا نمیکنند. گاهی مهاجم برای حفظ دسترسی به محیط سازمان، یک حساب کاربری جدید ایجاد میکند یا سطح دسترسی حساب موجود را افزایش میدهد. برای مثال، اضافهشدن یک حساب عادی به گروه Administrators بدون درخواست تأییدشده میتواند نشانه تلاش برای افزایش سطح دسترسی باشد.
در چنین شرایطی، تیم IT باید مشخص کند تغییر توسط چه حسابی، از کدام دستگاه و در چه زمانی انجام شده است. تطبیق آن با درخواستهای ثبتشده مدیریت دسترسی نیز ضروری است. این رفتار ممکن است با تکنیکهایی مانند Privilege Escalation یا Persistence مرتبط باشد؛ یعنی مهاجم بهترتیب تلاش میکند مجوزهای بیشتری به دست آورد یا امکان دسترسی مجدد به محیط را حفظ کند.
۵. تغییر ناگهانی و گسترده فایلها
تغییر نام، رمزگذاری یا حذف تعداد زیادی فایل در مدت کوتاه میتواند از نشانههای یک رخداد امنیتی جدی باشد. یکی از سناریوهای شناختهشده، حمله باجافزاری است که در آن فایلهای سیستم یا مسیرهای اشتراکی شبکه بهصورت گسترده رمزگذاری میشوند. فرض کنید روی یک سیستم کاربری، صدها فایل در چند دقیقه تغییر نام پیدا کنند و همزمان تلاشهایی برای دسترسی به پوشههای اشتراکی شبکه ثبت شود. در این وضعیت، بررسی فرآیند ایجادکننده تغییرات و دامنه فایلهای تحت تأثیر اهمیت زیادی دارد. تیم امنیت باید بتواند مشخص کند تغییرات از چه زمانی آغاز شدهاند، کدام برنامه مسئول آنها بوده و آیا همان رفتار روی سیستمهای دیگر نیز مشاهده میشود.
چه زمانی رفتارهای مشکوک احتمال نفوذ را افزایش میدهند؟
اهمیت نشانههای نفوذ به سیستم تنها به نوع رفتار بستگی ندارد. حساسیت دستگاه و ارتباط زمانی میان رویدادها نیز در ارزیابی خطر مؤثرند. برای مثال، اجرای یک دستور غیرمنتظره روی سیستم عمومی سازمان با اجرای همان دستور روی سروری که به اطلاعات حساس دسترسی دارد، سطح ریسک یکسانی ایجاد نمیکند. همچنین زمانی که چند رفتار مشکوک در فاصله کوتاهی از یکدیگر رخ میدهند، احتمال ارتباط آنها با یک رخداد امنیتی بیشتر میشود.
در ارزیابی اولیه، توجه به این شرایط ضروری است:
-
فعالیت خارج از ساعات معمول کاری یا زمانبندی شناختهشده سیستم انجام شده باشد.
-
حساب کاربری یا دستگاه موردنظر سابقه رفتار مشابهی نداشته باشد.
-
مقصد شبکهای، فرآیند اجراشده یا حساب ایجادکننده تغییرات ناشناخته باشد.
-
رخداد روی سرور یا دستگاهی با دسترسی به اطلاعات حساس اتفاق افتاده باشد.
-
چند رفتار مشکوک در یک بازه زمانی کوتاه و روی سیستمهای مرتبط مشاهده شوند.
پس از شناسایی رفتار مشکوک چه اقداماتی انجام دهیم؟
پس از شناسایی رفتار مشکوک، اقدامات تیم IT باید براساس شدت تهدید و رویه پاسخ به رخداد سازمان انجام شوند. حفظ شواهد اهمیت دارد، اما در صورت وجود آلودگی فعال، مهار سریع تهدید نیز ضروری است.
۱. بررسی اولیه و تعیین اولویت رخداد
ابتدا باید مشخص شود رفتار مشاهدهشده روی چه سیستمی رخ داده، چه دسترسیهایی درگیر بوده و آیا نشانهای از ادامه فعالیت مشکوک وجود دارد.
۲. ثبت و حفظ شواهد
شواهد مرتبط با رخداد باید تا حد امکان پیش از اقداماتی که ممکن است آنها را تغییر دهند یا از بین ببرند، ثبت و حفظ شوند.
۳. مهار تهدید در صورت ضرورت
اگر شواهد نشاندهنده آلودگی فعال یا احتمال گسترش حمله باشند، ممکن است جداسازی سیستم از شبکه یا محدودسازی ارتباطات آن ضروری باشد. در رخدادهای پرخطر، حفظ شواهد و اقدامات مهار میتوانند بهصورت همزمان انجام شوند.
۴. بررسی دامنه رخداد
باید مشخص شود رفتار مشکوک تنها روی یک Endpoint مشاهده شده یا سیستمهای دیگر نیز درگیر هستند. بررسی نشانههای مشابه در سایر دستگاهها میتواند به تعیین دامنه آلودگی کمک کند.
۵. شناسایی علت اصلی و پیشگیری از تکرار
پس از کنترل اولیه، تیم امنیت باید منشأ رخداد را بررسی کند. استفاده از حساب کاربری سرقتشده، اجرای فایل آلوده، سوءاستفاده از آسیبپذیری یا پیکربندی نادرست میتوانند از عوامل احتمالی باشند. نتیجه این بررسی باید به اصلاح تنظیمات امنیتی، رفع ضعفهای شناساییشده و کاهش احتمال تکرار رخداد منجر شود.
راهکار EDR چگونه به شناسایی و بررسی نفوذ کمک میکند؟
فرض کنید یک حساب کاربری خارج از ساعات معمول فعالیت، به گروه Administrators اضافه شود. مدت کوتاهی بعد، همان حساب تلاش کند از طریق شبکه به سیستم دیگری دسترسی پیدا کند. اگر این دو رویداد در منابع ثبت وقایع متفاوتی ذخیره شده باشند، بررسی دستی ارتباط آنها میتواند زمانبر باشد. تیم امنیت باید بتواند مشخص کند تغییر سطح دسترسی از کجا انجام شده، چه فعالیتهایی پس از آن رخ داده و آیا دستگاههای دیگری تحت تأثیر قرار گرفتهاند.
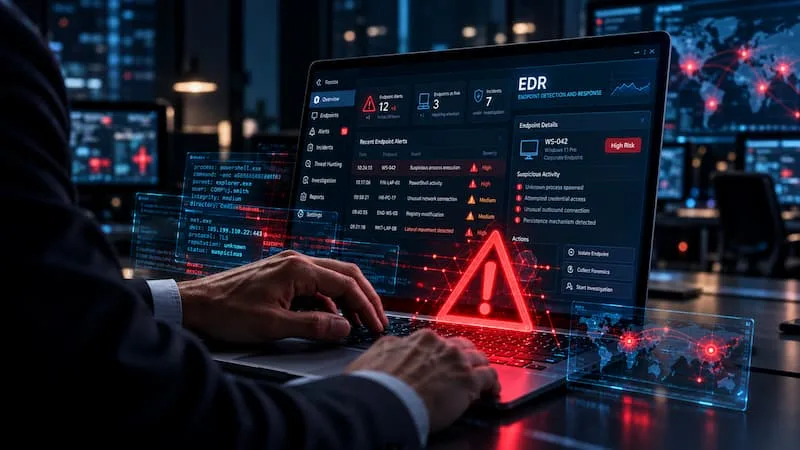
راهکار EDR یا Endpoint Detection and Response برای افزایش دید امنیتی بر فعالیت Endpointها و کمک به تشخیص و پاسخ به تهدیدات طراحی شده است. بسته به قابلیت محصول و تنظیمات آن، EDR میتواند دادههای مربوط به فعالیت سیستمها را جمعآوری کند و امکانات زیر را در اختیار تیم امنیت قرار دهد:
-
بازسازی زنجیره رخداد: مشاهده ترتیب اجرای فرآیندها و فعالیتهایی که پیش یا پس از یک رفتار مشکوک اتفاق افتادهاند.
-
بررسی دامنه تهدید: جستوجوی نشانهها یا رفتارهای مشابه در سایر Endpointهای تحت پوشش.
-
تحلیل هشدارها: بررسی رویدادهای ثبتشده برای شناسایی فعالیتهایی که به رسیدگی بیشتری نیاز دارند.
-
پاسخ به رخداد: انجام اقداماتی مانند جداسازی Endpoint آلوده یا متوقفکردن فرآیند مشکوک، در صورت پشتیبانی محصول.
البته EDR لزوماً تمام تغییرات حسابهای کاربری یا فعالیتهای شبکه را خارج از Endpointهای تحت پوشش مشاهده نمیکند. برای بررسی کامل برخی رخدادها ممکن است استفاده از Logهای هویتی، شبکه یا ابزارهای مکمل نیز ضروری باشد. اثربخشی EDR به پوشش مناسب Endpointها، تنظیم سیاستهای تشخیص و توان تیم امنیت در بررسی هشدارها بستگی دارد. بنابراین، هنگام انتخاب راهکار باید علاوه بر قابلیتهای محصول، زیرساخت و نیازهای عملیاتی سازمان نیز بررسی شوند.
جمعبندی؛ آیا سازمان شما برای بررسی نشانههای نفوذ آماده است؟
شناسایی رفتار مشکوک تنها آغاز فرآیند بررسی امنیتی است. چالش اصلی زمانی شکل میگیرد که تیم IT نتواند منشأ رخداد، سیستمهای درگیر یا دامنه احتمالی تهدید را بهموقع مشخص کند. در چنین شرایطی، استفاده از راهکار EDR میتواند به کاهش زمان بررسی و بهبود فرآیند پاسخ به رخداد کمک کند؛ بهشرط آنکه متناسب با زیرساخت و نیازهای امنیتی سازمان انتخاب و پیادهسازی شود.
برای بررسی نیاز سازمان به راهکار EDR و انتخاب راهکار مناسب، با کارشناسان رادسکیور مشورت کنید.
این مطلب تبلیغاتی است و محتوای آن توسط سفارش دهنده تهیه شده است.